Κυβερνοεπίθεση σε συστήματα ψύξης κρεοπωλείου στην Κηφισιά
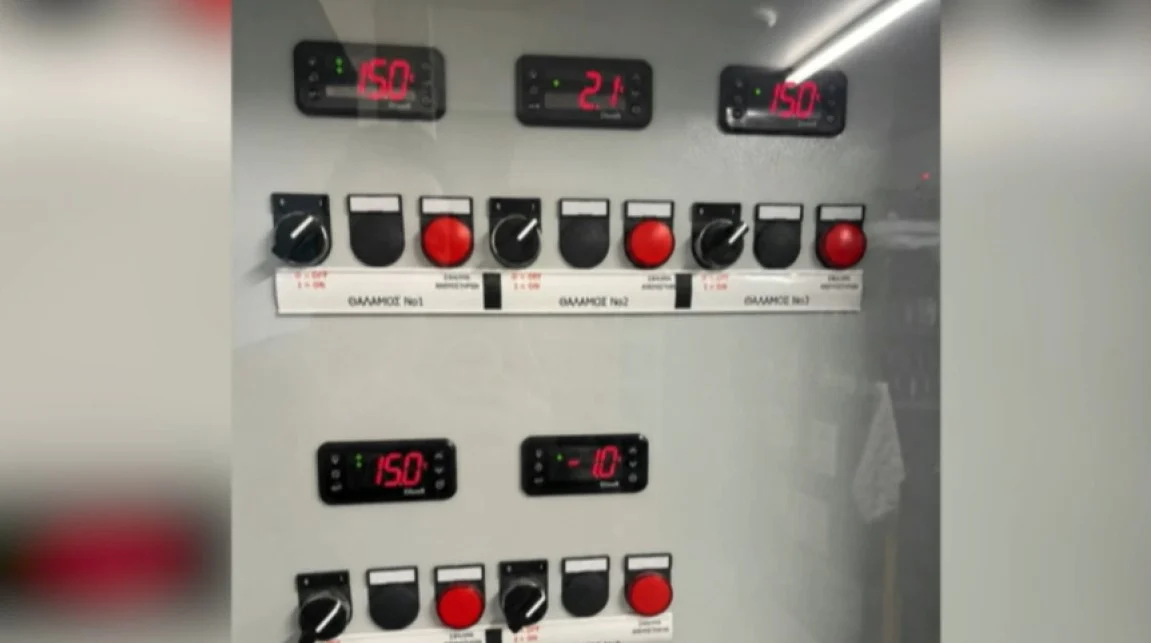
Το φαινόμενο των κυβερνοεπιθέσεων σε επαγγελματικά συστήματα ψύξης, που έχει προκαλέσει ανησυχία σε ευρωπαϊκό επίπεδο τις τελευταίες εβδομάδες, έκανε την εμφάνισή του και στην Ελλάδα. Στόχος έγινε κρεοπωλείο στην Κηφισιά, όπου άγνωστοι απέκτησαν πρόσβαση στο σύστημα διαχείρισης των ψυγείων και επιχείρησαν να μεταβάλουν τις ρυθμίσεις θερμοκρασίας, ανεβάζοντάς την έως τους 150 βαθμούς Κελσίου.
Το χρονικό της παραβίασης
Το περιστατικό έγινε αντιληπτό τις πρώτες πρωινές ώρες της 3ης Νοεμβρίου, όταν οι εργαζόμενοι προσήλθαν στο κατάστημα για την προετοιμασία των παραγγελιών. Αν και αρχικά η δυσλειτουργία αποδόθηκε σε τεχνικό πρόβλημα, η αδυναμία χειροκίνητης παρέμβασης στο σύστημα και οι ασυνήθιστες ενδείξεις οδήγησαν στην κλήση του τεχνικού συντήρησης. Μετά από έλεγχο περίπου μίας ώρας, διαπιστώθηκε ότι το σύστημα είχε παραβιαστεί. Χρειάστηκαν συνολικά δύο ώρες μέχρι ο τεχνικός να καταφέρει να ανακτήσει τον έλεγχο των ψυκτικών εγκαταστάσεων.
Σύμφωνα με τον ιδιοκτήτη της επιχείρησης, η παρέμβαση των δραστών δεν οδήγησε τελικά στην καταστροφή των αποθεμάτων κρέατος, καθώς η προσπάθεια αλλαγής της θερμοκρασίας εντοπίστηκε εγκαίρως. Το κατάστημα διέθετε σύστημα ειδοποιήσεων, ωστόσο, αρχικά η κατάσταση εκλήφθη ως τεχνική βλάβη και όχι ως κυβερνοεπίθεση.
Ερωτήματα για τη διασύνδεση των περιστατικών
Ο ιδιοκτήτης του κρεοπωλείου ανέφερε ότι, βάσει ενημέρωσης από τον τεχνικό του, παρόμοια προβλήματα αντιμετώπισαν άλλες δύο επιχειρήσεις στην περιοχή, ένα σούπερ μάρκετ και ένα κατάστημα μαζικής εστίασης. Κοινό χαρακτηριστικό των τριών επιχειρήσεων είναι η συνεργασία με την ίδια εταιρεία τεχνικής υποστήριξης. Το γεγονός αυτό εγείρει ερωτήματα για το αν η πρόσβαση επετεύχθη μέσω κοινής τεχνικής υποδομής ή λογαριασμών απομακρυσμένης διαχείρισης, αν και μέχρι στιγμής δεν υπάρχει επίσημη τεχνική επιβεβαίωση για το σημείο εισόδου των δραστών.
Ως άμεσο μέτρο προστασίας, η επιχείρηση απενεργοποίησε την ασύρματη σύνδεση (Wi-Fi) των ψυγείων, περιορίζοντας τη δυνατότητα απομακρυσμένης παρέμβασης. Παράλληλα, η τεχνική εταιρεία εξετάζει τρόπους για τη θωράκιση των εγκαταστάσεων απέναντι σε μελλοντικές προσπάθειες κυβερνοεπίθεσης.
Η ευρωπαϊκή διάσταση του φαινομένου
Η επίθεση στην Κηφισιά εντάσσεται σε ένα ευρύτερο κύμα επιθέσεων που πλήττει επιχειρήσεις τροφίμων στην Ευρώπη. Στις 12 Οκτωβρίου, αντίστοιχα προβλήματα αναφέρθηκαν σε γαλλικές αλυσίδες, όπως η Intermarché και η Coopérative U. Τη Δευτέρα 2 Νοεμβρίου, το φαινόμενο επεκτάθηκε σε επτά ακόμη χώρες: το Βέλγιο, τη Σουηδία, την Ολλανδία, το Λουξεμβούργο, την Ιρλανδία, την Εσθονία και τη Φινλανδία.
Μεταξύ των επιχειρήσεων που επηρεάστηκαν ευρωπαϊκά συγκαταλέγονται οι αλυσίδες Delhaize, Carrefour, Colruyt, ICA, Coop και SuperValu, ενώ προβλήματα σημειώθηκαν και σε κατάστημα της IKEA στο Βέλγιο. Οι επιτιθέμενοι σε αυτές τις περιπτώσεις πέτυχαν απομακρυσμένη πρόσβαση σε ψηφιακούς ελεγκτές ψυγείων και καταψυκτών, τροποποιώντας τις ρυθμίσεις θερμοκρασίας και απόψυξης.